
Lec 19同步分布式算法:对称破缺与领导者选举
Lec 19 同步分布式算法:对称破缺与领导者选举(Synchronous Distributed Algorithms: Symmetry Breaking & Leader Election)
TL;DR
- 同步网络模型与状态机:网络建模为图拓扑与交互式自动机网络,算法按离散“轮次”(Rounds)锁步推进,核心考量时间复杂度(轮数)与通信复杂度(消息总量与比特数)。
- 确定性匿名系统的不可能性:严格证明在无唯一标识符(UID)且确定性执行的完全图或对称环网络中,无法仅靠本地交互打破对称性,领导者选举在信息论上不可解。
- 环路领导者选举经典算法:有向环上的 LCR 算法单向转发最大 UID,以 轮和最坏 (期望 )消息量完成收敛;无向环上的 HS 算法通过指数级倍增探测半径,在最坏情况下将通信复杂度严格限制在 。
- 两军问题与链路故障共识极限:在不可靠信道下,通过归纳法证明即使仅有 2 个节点,确定性共识算法也必然不存在。
本讲导览
在单机计算中,算法独占全部内存与处理器,关注的核心是时间步与空间位宽。而在分布式系统中,计算分布在通过通信链路互联的多个自主节点上,面临并发、网络拓扑未知、消息延迟与局部视野等全新挑战。
本讲系统探讨同步网络模型下的核心命题:如何在缺乏全局中央协调者的环境下,仅通过局部消息通信打破拓扑对称性,自组织选举出唯一的领导者(Leader Election)。
同步网络模型与复杂性度量
拓扑与进程形式化
我们将分布式系统抽象为无向图 :
- 节点集合 ()代表独立的自治进程(Processes);
- 边集合 代表双向通信信道,每条无向边包含两个反向独立的有向通道;
- 邻居集合:,度数 ;
- 局部端口抽象:节点初始时通常不知道全局拓扑,只知道本地拥有编号为 的通信端口。
锁步轮次(Lock-Step Rounds)执行机制
同步网络以离散的**轮次(Round)**推进:
- 消息生成:各节点根据当前本地状态,决定向各个端口发送哪些消息;
- 信道传输:每一轮中,每条链路上的消息在当前轮次内瞬时准确送达对端,无延迟、无丢失、无乱序;
- 状态跃迁:节点接收所有入端口的消息,依据转移函数更新内部状态机。
复杂性评价双指标
- 时间复杂度(Time / Round Complexity):从系统启动至最后一个节点达成终止状态所经历的最大全局轮次数;
- 通信复杂度(Message Complexity):在整个算法执行生命周期内,全网所有信道上传输的消息总条数(或总比特数)。通常忽略节点内部的本地 CPU 计算与微秒级内存开销。
领导者选举与对称性破缺不可能性
定义
领导者选举问题(Leader Election)
在连通图 中,每个节点初始状态相同或具备自身属性,算法终止时要求:全网恰好有且仅有一个节点输出 Leader 状态,其余所有节点均输出 Non-leader 状态。
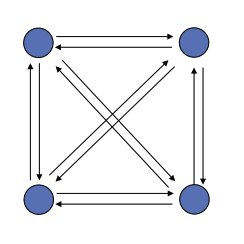
匿名完全图的不可能性定理
定理
确定性匿名领导者选举不可能性定理 若网络图 是具有 个顶点的完全图(或对称环),且所有进程是**匿名(Anonymous,无唯一起始 UID)且确定性(Deterministic)**运行的,则不存在任何分布式算法能够保证选举出唯一的领导者。
证明(数学归纳法与状态完全对称性):
- 基本情况:考虑 的两个匿名节点 与 ,由一条边相连。
- 初始时刻:两者的内部初始状态完全相同();
- 第 1 轮:由于状态机是确定性的,两者生成的发送消息完全相同()。在第 1 轮结束时, 收到 , 收到 ,由于消息内容一致,根据确定性状态转移函数,两者跃迁至相同的新状态:;
- 归纳步:假设在第 轮开始时,。则在第 轮发出的消息必然相同,接收到的输入相同,从而更新后的状态依然严格相等 。
- 结论:两节点在任何轮次的状态完全同构。若某一轮 决定输出
Leader,则 必然也在该轮同时输出Leader,破坏了唯一性;若都不输出,系统将永远无法终止。
对称破缺的两大路径
要打破这一对称僵局,系统必须引入差异化:
- 空间确定性破缺:唯一标识符(UID)。假设每个节点拥有可比较大小的全球唯一标识符(Unique Identifier);
- 时间概率破缺:随机化(Randomization)。每个节点通过抛硬币生成随机数,以极高概率生成相异的临时身份。
环网络中的经典领导者选举算法
考虑最基础的拓扑结构:由 个节点构成的环(Ring)。
1. 有向环上的 LCR 算法(LeLann, Chang & Roberts, 1979)
假设环是有向的(消息只能沿顺时针单向传输),每个节点拥有唯一的正整数标识符 。
算法机制
每个节点维护已知看到的最大标识符 ,初始为自身 。 在每一轮中:
- 节点向顺时针下游邻居发送自身当前认为的最大 ;
- 当节点 从上游接收到标识符 时:
- 若 :说明存在比自己更大的候选者,节点 放弃竞选,将 继续向顺时针下游转发;
- 若 :说明该候选者不及自己优秀,直接丢弃该消息,终止其传播;
- 若 :说明自己发出的标识符经历了一整圈 条边的环游重新回到了自身!节点 当即向全网宣告自己当选
Leader并终止。
复杂度分析
- 时间复杂度:全局最大的标识符绕环一周恰好需要 个单向步。因此算法严格在 轮内收敛,轮复杂度为 。
- 消息复杂度:
- 最坏情况(逆序排列):若 UID 沿顺时针降序排列,每个节点发出的消息都会向下游传播很远才被截断,总消息量达到:
- 平均情况(随机排列):第 个节点的消息能够越过后续 个节点的概率为 ,期望消息总量为 。
2. 无向环上的 HS 算法(Hirschberg & Sinclair, 1979)
能否在最坏情况下将通信复杂度从 压进 ?Hirschberg 与 Sinclair 提出了基于**倍增探测半径(Doubling Search Radius)**的 HS 算法。
算法机制
算法分阶段(Phases)运行,在阶段 ():
- 仍处于活跃状态的候选者向顺时针和逆时针双向各发送一个探测令牌(Token),携带自身 UID 和当前阶段的步长计数器;
- 探测令牌的最大行进距离为 ;
- 沿途的中继节点若遇到比自己小的 UID 令牌则协助转发,若遇到更大的 UID 令牌则将该令牌吞噬;
- 若令牌在行进 步后仍未被更强者吞噬,对端边界节点将其原路弹回(返回确认消息);
- 候选者当且仅当收到来自左右两个方向的确认消息时,才宣布进入阶段 ,并将探测半径加倍为 ;
- 当探测半径达到 且令牌成功返回时,该节点即当选全局唯一的
Leader。
消息复杂度证明
定理
HS 算法最坏消息复杂度 在任意无向环网络中,HS 算法的最坏消息复杂度为 。
证明:
- 阶段数量:探测半径每次翻倍(),当 时即覆盖全环,因此总阶段数至多为 ;
- 活跃节点衰减:在阶段 ,任意连续的 个节点构成的区间内,至多只有 1 个拥有局部最大 UID 的节点能够从阶段 晋级。因此在阶段 ,全网活跃的候选者总数至多为:
- 单阶段消息量:每个活跃节点向左右双向各发送最远 步并返回,每个活跃节点产生的往返消息至多为 条。
- 全阶段消息总和:
HS 算法在最坏情况下确定性地达成了 的通信下界。
链路故障下的分布式共识极限:两军问题
在深入复杂的共识算法(如 Paxos、Raft)之前,必须理解分布式系统中最根本的不可能性基石——不可靠通信下的两军问题(Coordinated Attack Problem)。
两支同盟军队驻扎在两个山头,中间相隔被敌军控制的山谷。两军只有同时发起进攻才能击溃敌军;若仅有一支军队进攻,必遭歼灭。两军只能通过信使穿越山谷传递“明天清晨进攻”的约定,但信使有概率被敌军俘获。
定理
两军问题确定性共识不可能性 在消息可能丢失的异步或同步信道中,不存在任何确定性协议能保证两军达成“共同进攻”的共识。
证明(归纳后退论证): 假设存在一个协议可以在最少传输 封成功消息后达成共识。 考虑第 封信(最后一封关键确认信):
- 发送第 封信的将军无法预知这封信是否会被敌军拦截;
- 若信件丢失,接收方没有收到该信,接收方无法确定对方是否会发起进攻;
- 若接收方在未收到第 封信时不敢进攻,那么发送方由于无法确认对方是否收到,自己也绝不敢进攻;
- 因此第 封信对于做出进攻决策毫无贡献,协议必须在 封信时就已经达成共识;
- 依此倒推,直至 封信,两军在完全没有通信时无法达成共识,矛盾。
这一古典结论深刻宣告了:在不可靠传输网络上,绝对的确定性共识在物理上是不可能的。这驱使后来的分布式学者转向基于法定人数(Quorum)、心跳租约与多数派投票的容错共识理论。
我的理解
分布式算法是对集中式算法思维的一场深刻解构与范式重构:
- 从上帝视角到局部盲盒:单机算法拥有对内存地址的全知全能(Random Access),而分布式节点被困在局部端口的“黑盒”之后。算法设计的核心不再是单纯的数值运算,而是如何用最少的消息在节点之间建立拓扑共识。
- 对称性的破与立:匿名完全图的不可能性定理揭示了信息论的极度冷酷:当输入对称、拓扑对称、转移规则对称时,确定性逻辑绝不可能自发孕育出非对称的结果。UID 与随机抛硬币,是人类工程师向分布式系统注入“负熵”以破除对称死结的唯二解药。
- 通信与时间的极度平衡:LCR 算法以 消息量换取了最快 轮收敛;HS 算法通过指数退避倍增探测半径,以牺牲常数轮次为代价,精确掐断了无序消息的泛滥蔓延。这种在“时间轮数”与“信道带宽”之间的精妙权衡,构成了现代大规模分布式系统与 P2P 网络架构的底层美学。 :::